

Krytyczna luka w Intelu — miliony komputerów mogą być zagrożone
Intel poinformował o ośmiu lukach w Management Engine, SPS i TXE: zagrożone są procesory Core 6–8 generacji, Xeon, Atom, Pentium i Celeron. Poprawki trafiają do użytkowników za pośrednictwem producentów płyt, a swój komputer można sprawdzić narzędziem Intela.
Pod koniec listopada 2017 roku inżynierowie firmy Intel poinformowali o usunięciu kilku poważnych luk w produktach Intel Management Engine (ME), Intel Server Platform Services (SPS) oraz Intel Trusted Execution Engine (TXE).
W istocie wykryte luki pozwalają atakującemu instalować złośliwe oprogramowanie na przejętych komputerach i powodować ich awarie, a także uzyskiwać dostęp do informacji przetwarzanych przez procesor.
Wiadomo, że do wykorzystania znalezionych problemów najczęściej potrzebny jest dostęp lokalny (a najlepiej prawa administratora lub użytkownika uprzywilejowanego), co jednak nie zmniejsza potencjalnego zagrożenia związanego z wykrytymi błędami.
Specjaliści ds. bezpieczeństwa informacji nierzadko nazywają backdoorem jeden z problematycznych komponentów — Intel Management Engine (ME), który umożliwia zdalne połączenie z komputerem za pomocą technologii Intel Active Management Technology (AMT).
Intel Management Engine to zamknięta technologia — mikrokontroler wbudowany w układ Platform Controller Hub (PCH), z zestawem zintegrowanych urządzeń peryferyjnych.
Przez PCH przechodzi niemal cała komunikacja procesora z urządzeniami zewnętrznymi, czyli Intel ME ma dostęp praktycznie do wszystkich danych na komputerze i możliwość wykonywania obcego kodu, co teoretycznie pozwala całkowicie przejąć system poprzez ME.
Intel Management Engine od dawna interesuje i niepokoi specjalistów, a ostatnio zainteresowanie tylko wzrosło. Jedną z przyczyn była luka wykryta wiosną 2017 roku, a latem okazało się, że technologię ME hakerzy wykorzystują do obchodzenia zapór sieciowych.
Zainteresowanie podsyciło też niedawne przejście tego podsystemu na nową architekturę sprzętową (x86) i programową (zmodyfikowany MINIX jako system operacyjny). Eksperci Positive Technologies, którzy pod koniec lata zaprezentowali sposób częściowego obejścia ME, wyjaśniali: platforma x86 pozwala wykorzystać pełną moc narzędzi analizy kodu binarnego, co wcześniej było trudne, bo do wersji 11 stosowano jądro z mało popularnym zestawem instrukcji ARC.
Teraz inżynierowie Intela poinformowali o ośmiu lukach i wydali odpowiednie poprawki. Poprawki te nie będą dostępne dla szerokiego grona — są przeznaczone dla producentów chipsetów i płyt głównych, którzy mają zintegrować „łatki” ze swoimi produktami i dopiero wtedy udostępnić poprawki użytkownikom. Kiedy to nastąpi — nie wiadomo.
Na razie o wydaniu poprawek dla niektórych modeli i systemów operacyjnych zameldowała jedynie firma Lenovo.
Gdzie znaleziono luki
- ME w wersjach 11.0/11.5/11.6/11.7/11.10/11.20;
- SPS w wersji 4.0;
- TXE w wersji 3.0.
Które procesory są zagrożone
Według danych Intela znalezione luki stanowią zagrożenie dla:
- procesorów Intel Core 6, 7 i 8 generacji;
- procesorów Intel Xeon E3-1200 v5 i v6;
- procesorów Intel Xeon z linii Scalable;
- procesorów Intel Xeon z linii W;
- procesorów Intel Atom z linii C3000;
- procesorów Apollo Lake Intel Atom z serii E3900;
- Apollo Lake Intel Pentium;
- procesorów Celeron z serii N i J.
W tamtym momencie część producentów zdążyła już przeanalizować liczbę swoich podatnych modeli:
| Producent | Liczba podatnych modeli | Dostępność poprawek |
|---|---|---|
| Acer | 242 | brak |
| Dell | 214 | brak |
| Dell Server | 16 | brak |
| Fujitsu | 165 | brak |
| HPE Server | nie wiadomo dokładnie | dla niektórych urządzeń |
| Intel | 34 | brak |
| Lenovo | 222 | dla niektórych urządzeń |
| Panasonic | 12 | brak |
Jak sprawdzić swój komputer
Intel przygotował specjalne narzędzie dla Windows i Linuksa, za pomocą którego użytkownicy mogą sprawdzić swoje komputery pod kątem obecności luk.
- Pobierz narzędzie do sprawdzenia — downloadcenter.intel.com/download/27150.
- Uruchom je na swoim komputerze.
Jeśli Twój system jest podatny, wynik sprawdzenia będzie wyglądać tak:
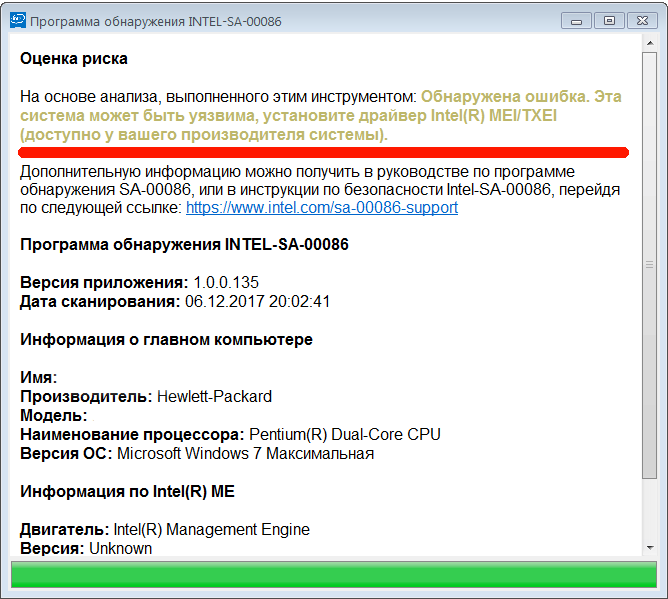
Jeśli na Twoim komputerze znaleziono lukę, przejdź na stronę Intela, znajdź swojego producenta na liście i, jeśli jest dostępna, pobierz i zainstaluj poprawkę.
Materiał z 2017 roku z archiwum sgt.com.ua. Przenieśliśmy go bez zmian — część szczegółów technicznych od tamtej pory się zmieniła.