Критична вразливість Intel — мільйони машин можуть бути під загрозою
Intel повідомила про вісім вразливостей у Management Engine, SPS і TXE: під загрозою процесори Core 6–8 поколінь, Xeon, Atom, Pentium і Celeron. Патчі йдуть через виробників плат, а перевірити свою машину можна утилітою Intel.
У кінці листопада 2017 року інженери компанії Intel повідомили про усунення кількох серйозних вразливостей у продуктах Intel Management Engine (ME), Intel Server Platform Services (SPS) та Intel Trusted Execution Engine (TXE).
По суті, виявлені вразливості дають змогу атакувальнику встановлювати шкідливе програмне забезпечення на скомпрометовані комп'ютери й провокувати відмову в їхній роботі, а також отримувати доступ до інформації, яку обробляє процесор.
Відомо, що для експлуатації знайдених проблем найчастіше потрібен локальний доступ (а найкраще — права адміністратора чи привілейованого користувача), але це не знижує потенційної небезпеки виявлених багів.
Фахівці з інформаційної безпеки нерідко називають бекдором один із проблемних компонентів — Intel Management Engine (ME), який дає змогу встановлювати віддалене з'єднання з комп'ютером за технологією Intel Active Management Technology (AMT).
Intel Management Engine — це закрита технологія, інтегрований у мікросхему Platform Controller Hub (PCH) мікроконтролер із набором вбудованих периферійних пристроїв.
Через PCH проходить майже все спілкування процесора із зовнішніми пристроями, тобто Intel ME має доступ практично до всіх даних на комп'ютері й можливість виконувати сторонній код, що теоретично дає змогу повністю скомпрометувати систему через ME.
Intel Management Engine цікавить і непокоїть фахівців уже давно, а останнім часом інтерес лише зріс. Однією з причин стала вразливість, виявлена весною 2017 року, а влітку стало відомо, що технологію ME хакери використовують для обходу файрволів.
Інтерес підігрів і недавній перехід цієї підсистеми на нову апаратну (x86) та програмну (доопрацьований MINIX як операційна система) архітектури. Експерти Positive Technologies, які наприкінці літа представили спосіб часткового обходу ME, пояснювали: платформа x86 дає змогу використати всю потугу засобів аналізу бінарного коду, що раніше було важко, бо до 11-ї версії використовувалося ядро з малопоширеною системою команд ARC.
Тепер інженери Intel повідомили про вісім вразливостей і випустили відповідні патчі. Ці виправлення не будуть доступні широкому загалу — вони призначені для виробників чипсетів і материнських плат, які мають інтегрувати «заплатки» у свої продукти й уже тоді надати патчі користувачам. Коли це буде зроблено — невідомо.
Поки що про випуск патчів для деяких моделей і операційних систем відзвітувала лише компанія Lenovo.
Де знайдено вразливості
- ME версій 11.0/11.5/11.6/11.7/11.10/11.20;
- SPS версії 4.0;
- TXE версії 3.0.
Які процесори під загрозою
За даними Intel, знайдені вразливості становлять небезпеку для:
- процесорів Intel Core 6, 7 і 8 поколінь;
- процесорів Intel Xeon E3-1200 v5 і v6;
- процесорів Intel Xeon лінійки Scalable;
- процесорів Intel Xeon лінійки W;
- процесорів Intel Atom лінійки C3000;
- процесорів Apollo Lake Intel Atom серії E3900;
- Apollo Lake Intel Pentium;
- процесорів Celeron серій N і J.
На той момент частина виробників уже проаналізувала кількість своїх уразливих моделей:
| Виробник | Кількість уразливих моделей | Наявність патчів |
|---|---|---|
| Acer | 242 | немає |
| Dell | 214 | немає |
| Dell Server | 16 | немає |
| Fujitsu | 165 | немає |
| HPE Server | точно не відомо | для деяких пристроїв |
| Intel | 34 | немає |
| Lenovo | 222 | для деяких пристроїв |
| Panasonic | 12 | немає |
Як перевірити свій комп'ютер
Intel підготувала спеціальну утиліту для Windows і Linux, за допомогою якої користувачі зможуть перевірити свої комп'ютери на наявність вразливостей.
- Завантажте утиліту для перевірки — downloadcenter.intel.com/download/27150.
- Запустіть її на своєму комп'ютері.
Якщо ваша система вразлива, результат перевірки виглядатиме так:
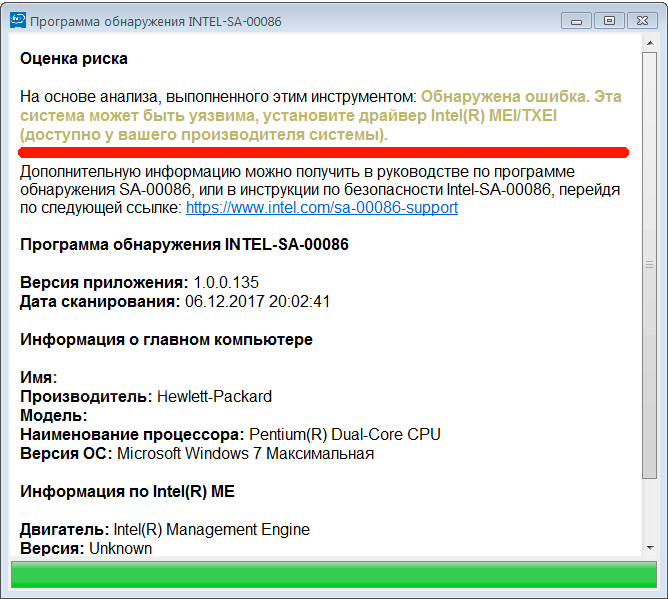
Якщо на вашому комп'ютері знайдено вразливість, перейдіть на сторінку Intel, знайдіть свого виробника в списку й, за наявності, завантажте та встановіть патч.
Матеріал 2017 року з архіву sgt.com.ua. Ми перенесли його як є — частина технічних деталей відтоді змінилася.